

أمان الواي فاي العام والسفر
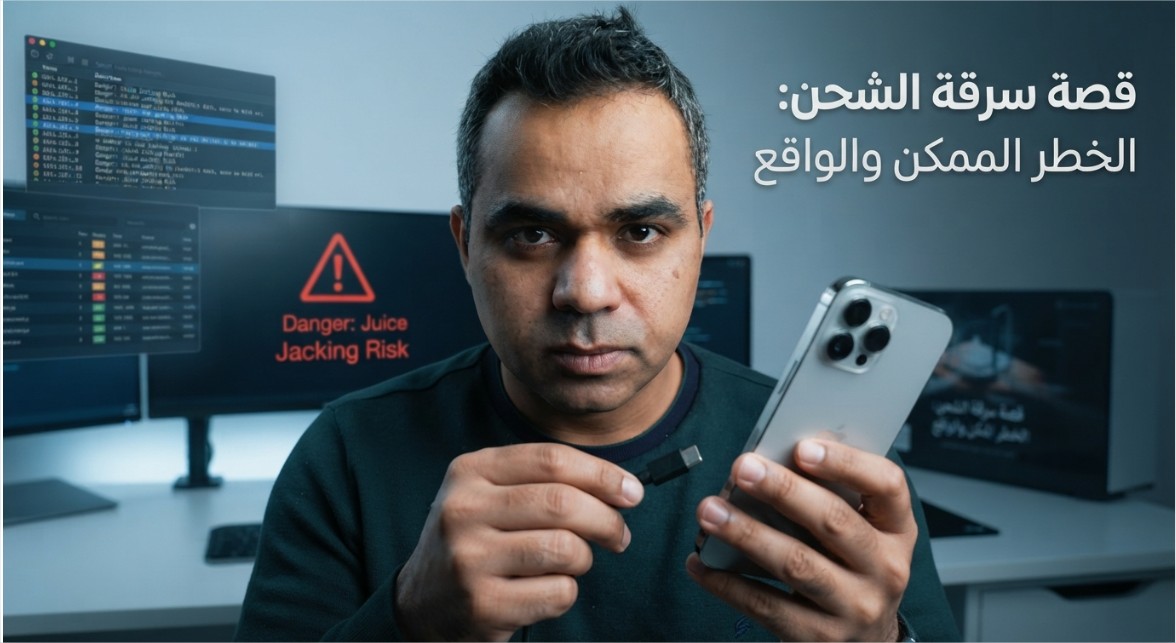
سرقة الشحن (Juice Jacking) حقيقية تقنياً. لكن يبدو أنها لم تحدث فعلياً لأي أحد.
مكتب التحقيقات الفيدرالي (FBI) حذّر منها. لجنة الاتصالات الفيدرالية (FCC) حذّرت منها. حتى إدارة أمن النقل (TSA) شاركت بالتحذير. ومع ذلك، وبعد أكثر من عقد من التحذيرات، لا توجد حتى الآن حالة مؤكدة واحدة حدثت في الواقع. فما الذي يجري هنا بالضبط؟ كابلات USB تنقل الطاقة والبيانات عبر نفس الأسلاك، وقد أثبت باحثو الأمن هذا المفهوم منذ عام 2011. لكن ما لا يصل غالباً إلى العناوين الرئيسية هو أنه بعد أكثر من عقد من التحذيرات المتكررة، لم تُشر أي جهة رسمية إلى حالة موثقة فعلية حدثت لمسافر حقيقي. تستعرض هذه المقالة سبب استمرار تداول هذه التحذيرات رغم ذلك، وكيف تبدو المخاطرة الفعلية بالنسبة لمسافر عادي مقارنة بأسوأ سيناريو يتخيله باحث أمني، وحفنة من الاحتياطات منخفضة التكلفة فعلياً - كابلات مخصصة للشحن فقط، وحاجبات بيانات USB، وشاحن حائط شخصي - والتي تجعل النقاش بأكمله يكاد يكون بلا أهمية، لأن اتخاذها لا يكلّف شيئاً بغض النظر عن مدى اعتقادك بواقعية هذه المخاطرة.
كل بضعة أشهر، تعود نسخة من نفس العنوان للظهور: جهة حكومية أصدرت تحذيراً جديداً بشأن "سرقة الشحن" (juice jacking) - فكرة أن منفذ شحن USB عام في مطار أو فندق قد يزرع برمجية خبيثة على هاتفك أو يسرق بياناتك بصمت أثناء الشحن. يبدو الأمر مقلقاً. كما يبدو أيضاً، إن سمعته ثلاث أو أربع مرات على مدى العقد الماضي، أشبه قليلاً بنسخة عالم التقنية من نصيحة "لا تسبح مباشرة بعد الأكل".
فأيهما الصحيح - تهديد حقيقي تتجاهله على مسؤوليتك الخاصة، أم قصة تخويف زومبي ترفض الموت رغم عدم وجود ضحايا فعليين؟ الإجابة الصادقة مزيج من الاثنين، والفرق بينهما أهم من أي من الطرفين المتطرفين.
1. الجزء الحقيقي فعلاً: كيف تعمل كابلات USB في الواقع
إليك الجزء غير المبالغ فيه إطلاقاً: كابل USB القياسي ينقل الطاقة والبيانات عبر نفس مجموعة الأسلاك. سلكان داخليان ينقلان الكهرباء لشحن بطاريتك؛ وسلكان آخران مخصصان لنقل البيانات، وهما نفس الدبابيس التي تسمح لهاتفك بمزامنة الصور مع حاسوب أو نقل الملفات. منفذ الشحن، من حيث المبدأ، يملك كل ما يحتاجه لمحاولة إجراء اتصال بيانات أيضاً - لا شيء في مبدأ "الشحن" تقنياً يمنع ذلك.
أثبت باحثون هذا الأمر في مؤتمر أمني منذ عام 2011، عبر إعداد أكشاك شحن عامة تُظهر رسالة تحذير على شاشة أي هاتف بمجرد توصيله، فقط لإثبات أن الفكرة تعمل. كما تم منذ ذلك الحين تصنيع وبيع كابلات خبيثة تعمل بشكل طبيعي للشحن لكنها تتصرف سراً كلوحة مفاتيح أو أداة لاستخراج البيانات إلى حاسوب متصل، كأدوات اختراق تثبت المفهوم. لا شيء من هذا تكهّن - فالآلية حقيقية تماماً وأُثبتت مراراً في ظروف مُتحكَّم بها.
2. عقد من التحذيرات، وصفر حالات مؤكدة
إليك الجزء الذي يُترك عادة خارج العنوان الرئيسي: رغم أن مكتب التحقيقات الفيدرالي، ولجنة الاتصالات الفيدرالية، ومؤخراً إدارة أمن النقل، جميعها أصدرت تحذيرات عامة بشأن سرقة الشحن، لم تُشر أي منها إلى حالة موثقة فعلية حدثت لمسافر حقيقي. وعندما ضغط الصحفيون للحصول على تفاصيل بعد هذه التحذيرات، أكدت الجهات المعنية باستمرار أن التحذيرات كانت احتياطات عامة، وليست ردة فعل على حادثة محددة أو موجة من الضحايا المُبلَّغ عنهم.
3. فلماذا تستمر الجهات الرسمية بالتحذير منها إذاً؟
جزئياً، الأمر مجرد حذر مؤسسي بسيط - تحذير الجمهور من أسلوب هجوم معقول ومُثبت لا يكلّف الجهة المعنية الكثير، حتى لو لم يتحقق أبداً على نطاق واسع. وجزئياً أيضاً، هي حلقة تغذية راجعة إعلامية: تنشر جهة ما تحذيراً روتينياً، وتلتقطه وسيلة إعلامية لأن الفكرة جاذبة للانتباه بطبيعتها، وتتبعها وسائل أخرى، وبعد سنوات قليلة تُعيد جهة مختلفة إصدار تحذير مطابق تقريباً لجمهور نسي بالفعل نصف التحذير السابق. كل دورة تبدو وكأنها دليل جديد على تهديد متنامٍ، بينما هي غالباً نفس التحذير الأساسي يُعاد تداوله في دورة إخبارية جديدة.
لا شيء من هذا يجعل التحذيرات غير صادقة. إنه فقط يعني أن عبارة "جهة حكومية حذّرت من هذا" تقدم دليلاً أقل مما يوحي به العنوان الرئيسي.
4. كيف تبدو المخاطرة الفعلية اليوم
واقعياً، بالنسبة للمسافر العادي الذي يستخدم محطة شحن عامة طبيعية ومزدحمة في مطار أو فندق كبير، تبقى احتمالات مصادفة منفذ مُخترق فعلياً منخفضة بما يكفي لدرجة أن الباحثين الأمنيين الذين يسافرون باستمرار لعملهم يصفون المخاطرة عادة بأنها نظرية أكثر منها عملية. هذا تصريح مختلف بشكل جوهري عن "لا توجد مخاطرة على الإطلاق" - فالعتاد الرخيص اللازم لتنفيذ هذا موجود فعلاً، ومن غير الدقيق ادعاء استحالته. إنه تصريح عن الاحتمالية، وليس عن كون الهجوم حقيقياً تقنياً أم لا.
كما أن ملف المخاطرة غير موحّد. محطة شحن في صالة مطار دولي مزدحمة وتحت مراقبة جيدة أمر مختلف تماماً عن كشك شحن بلا علامة تجارية ظاهرة وبلا مالك واضح، جالس في زاوية عشوائية ما. السياق أهم من التقنية نفسها.
5. الاحتياطات التي لا تكلّفك شيئاً
إليك الجزء المفيد فعلاً من هذا النقاش بأكمله: رغم أن المخاطرة الموثقة في الواقع منخفضة، إلا أن الاحتياطات رخيصة وبسيطة لدرجة أن تجاهلها لا يوفر عليك شيئاً ذا معنى فعلياً.
- احمل شاحن حائط صغير خاص بك وصله مباشرة بمقبس كهربائي - هذا يتجاوز مشكلة دبابيس البيانات بالكامل لأنه لا يتم إجراء أي اتصال بيانات إطلاقاً.
- استخدم بطارية محمولة تشحنها بشكل منفصل في المنزل - الخيار الأقل احتكاكاً للمسافرين المتكررين.
- اشترِ كابل USB مخصص للشحن فقط، يُباع أحياناً باسم "كابل طاقة فقط" (power-only)، ويفتقد فعلياً أسلاك البيانات بالكامل - عدم وجود دبابيس بيانات يعني استحالة أي هجوم بيانات، بغض النظر عمّا يفعله المنفذ في الطرف الآخر.
- استخدم محوّل حاجب بيانات USB صغير إن كنت تفضل الاحتفاظ بكابلاتك الحالية - يوضع بين الكابل والمنفذ ويحجب دبابيس البيانات فعلياً مع السماح بمرور الطاقة.
- إذا أظهر هاتفك رسالة تسأل عمّا إذا كنت تريد "الوثوق بهذا الحاسوب" أو السماح بالوصول إلى البيانات عند التوصيل، ارفضها دائماً على منفذ عام غير مألوف - فالاتصال الشرعي المخصص للشحن فقط لا يحتاج أبداً لهذا الإذن.
6. التعامل مع الأمر كقرار مخاطرة حقيقي
أفضل طريقة للتفكير في سرقة الشحن ليست "تهديد خفي مرعب" ولا "خرافة كاملة اخترعتها مكاتب صحفية حكومية تشعر بالملل". إنها أسلوب هجوم حقيقي ومُثبت بمعدل حدوث فعلي منخفض جداً على ما يبدو، مقترناً بمجموعة احتياطات رخيصة بما يكفي بحيث أن اتخاذها لا يكلّفك تقريباً شيئاً بغض النظر عن مدى اعتقادك بواقعية المخاطرة فعلياً.
هذا نوع مختلف حقاً من النصائح الأمنية عمّا يتداول عادة على الإنترنت - ليس "كن مرعوباً"، وليس "تجاهل التحذيرات"، بل "التأمين مجاني تقريباً، فقد يكون من الأفضل أن تحمله معك". حاجب بيانات بخمسة دولارات في حقيبة سفرك ليس فعلياً رهاناً على مدى شيوع سرقة الشحن. إنه فقط عادة معقولة لا تكلّف شيئاً للحفاظ عليها، سواء واجهت الشيء الذي تحميك منه يوماً أم لا.
استكشف المزيد من محتوى التوعية والأمان
اكتشف المزيد من النصائح الأمنية، وتحليل التهديدات، وتوعية القرصنة، والأدلة العملية المصممة لمساعدتك على البقاء آمناً عبر الإنترنت.
زيارة التوعية والأمان ←كتابة خليل شريتح - باحث في الأمن السيبراني وخبير وسائل التواصل الاجتماعي. الموقع الرسمي: shreateh.net