-
شرح عرض شاشة هاتفك داخل ميتا كويست بطريقة مجانية تماماً
AirPin Pro: التطبيق المجاني الذي يغنيك عن تطبيقات عرض الشاشة المدفوعة على Quest -
كيف تصنع مجموعة ملصقات كاملة بشخصيتك على واتساب وتيليجرام بالذكاء الأصطناعي

كيف تصنع إيموتات دردشة بأسلوب Twitch وDiscord بالذكاء الاصطناعي من صورتك؟ -
إنشاء نظام تذكير بريدي مجاني تلقائي باستخدام Google Apps Script
من رخصة القيادة إلى تجديد الدومين: سكريبت واحد يتذكر كل شيء بدلاً منك -
الحل الفعلي لمشكلة شاشة نظارة ميتا كويست السوداء بعد النقر المزدوج

لمستخدمي Quest 2 وQuest 3: هذا سبب تعلّق Passthrough عند وميض أسود -
الطريقة الافضل لتثبيت SideStore على الايفون الخاص بك ومعالجة المشاكل
كيف تشغّل تطبيقات خارج متجر آبل مجاناً دون كسر حماية جهازك؟
تصنيفات محببة
اكتشف مجموعة واسعة من مقالات ودروس الأمن السيبراني وحماية المعلومات، مع نصائح عملية للمبتدئين والمحترفين
التوعية بالأمن السيبراني
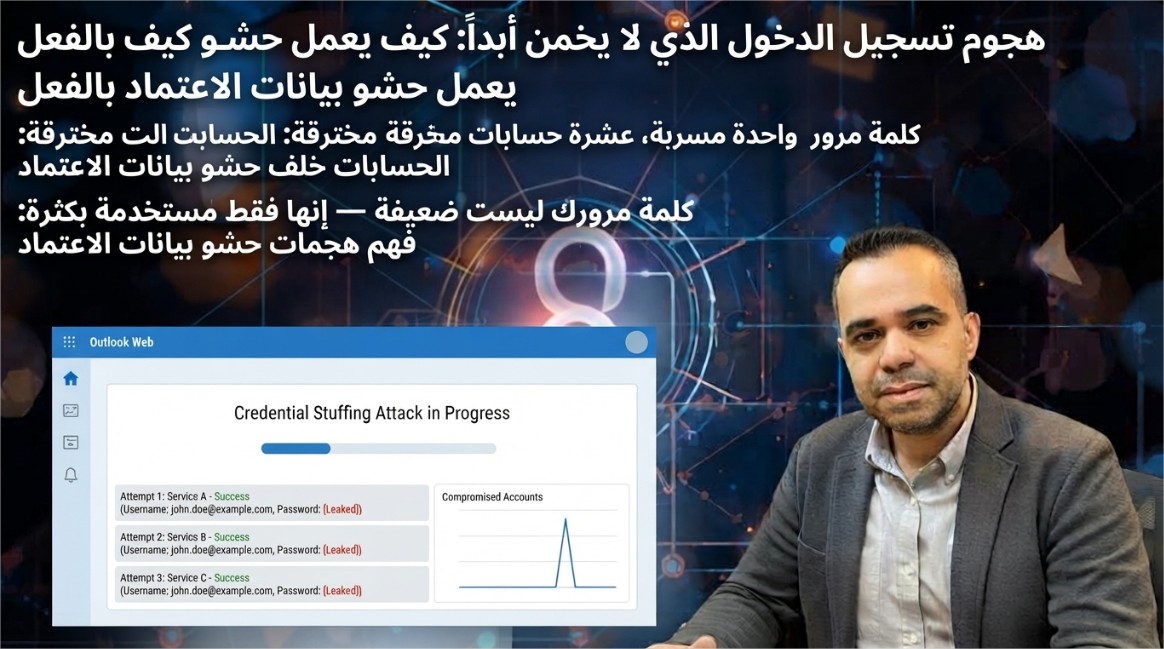
هذا الهجوم لا يخمن كلمة مرورك، بل يعرفها مسبقاً من تسريب بيانات في شركة مختلفة تماماً ربما لم تربط بينها وبين حساباتك في ذهنك من قبل.
يتخيل معظم الناس هجمات كلمات المرور كهاكر يجلس أمام شاشة، يخمن التركيبات واحدة تلو الأخرى حتى ينجح في اختراق الحساب. هذه الصورة خاطئة تماماً تقريباً فيما يخص الهجوم الأكثر ضرراً اليوم. "حشو الاعتمادات" (Credential Stuffing) لا يخمن أي شيء، بل يأخذ كلمة مرور معروف أنها صحيحة — لأنها تسربت من اختراق غير ذي صلة — ويجربها ببساطة في مكان آخر.
استبدال شريحة SIM: الهجوم الصامت الذي يحول رقم هاتفك ضدك
لم يكن مقدراً لرقم هاتفك أن يكون مفتاحاً أمنياً. لقد أدرك المهاجمون ذلك قبل معظم شركات الاتصالات، وهم يستخدمونه الآن لاستنزاف الحسابات المصرفية في دقائق.
مكالمة هاتفية واحدة مقنعة لخط دعم شركة اتصالات، مدعومة بتفاصيل شخصية تم الحصول عليها من تسريبات البيانات ووسائل التواصل الاجتماعي، غالباً ما تكون كافية لنقل رقمك إلى شريحة SIM تحت سيطرتهم. من تلك اللحظة، يصبح هاتفك صامتاً بينما يسارعون لإعادة تعيين كلمات المرور لبريدك الإلكتروني، حساباتك المصرفية، ومحافظ العملات الرقمية، مع اعتراض كل رمز تفعيل يرسل عبر الرسائل القصيرة (SMS). يستعرض هذا المقال بالتفصيل كيفية حدوث هجمات تبديل شريحة SIM خطوة بخطوة، ولماذا تظل محافظ العملات الرقمية وحسابات البريد الإلكتروني الأصول الأكثر استهدافاً، وعلامات التحذير المبكرة التي يغفل عنها معظم الضحايا حتى فوات الأوان، والخطوات العملية — من تطبيقات المصادقة إلى حماية رقم التعريف الشخصي (PIN) على مستوى شركة الاتصالات — التي تلغي كون رقم هاتفك الحلقة الأضعف في إعدادات أمنك بالكامل.

أبحاث الأمن السيبراني
الصوت على الهاتف ليس حقيقياً: داخل عالم الهندسة الاجتماعية بتقنية التزييف العميق
المهاجمون لم يعودوا بحاجة لتخمين كلمة مرورك — أصبح بإمكانهم استنساخ صوت مديرك، أو وجه ابنتك، أو مكالمة فيديو مع رئيسك التنفيذي، في ثوانٍ معدودة. إليك كيف يحدث ذلك، وكيف تتصدى له.
لم يعد المهاجمون بحاجة إلى اختراق كلمة مرورك أو خداعك برسالة تصيّد تقليدية؛ فبفضل الذكاء الاصطناعي التوليدي، أصبح بإمكانهم استنساخ صوت مديرك أو أحد أفراد عائلتك من ثوانٍ معدودة من التسجيل الصوتي المتاح علناً، أو تركيب وجه مزيّف مقنع تماماً على مكالمة فيديو حية. يكشف هذا المقال كيف تعمل هذه التقنية فعلياً من الداخل، ويستعرض خمسة سيناريوهات هجوم حقيقية شهدها العالم، بما في ذلك حادثة موثّقة خسرت فيها شركة عالمية أكثر من 25 مليون دولار بعد مكالمة فيديو ظنّ فيها موظف مالي أنه يتحدث مع مدرائه التنفيذيين الحقيقيين. كما يقدّم المقال دليلاً عملياً لاكتشاف علامات التزييف العميق في الصوت والفيديو أثناء المكالمات، إلى جانب خطوات دفاعية واضحة للأفراد والمؤسسات، تقوم على مبدأ عدم الوثوق بأي صوت أو وجه مهما بدا مألوفاً دون تحقق مستقل عبر قناة موثوقة مسبقاً.

ثمن العيش في عالم متصل
لقد غيّر العصر الرقمي كل جانب من جوانب الحياة الحديثة تقريبًا. نحن ندير أعمالنا المصرفية عبر الإنترنت، ونتواصل من خلال تطبيقات المراسلة، ونخزن أهم وثائقنا الحساسة في السحابة، ونربط عشرات الأجهزة بالشبكات المنزلية دون تفكير كبير. الراحة التي نحصل عليها استثنائية، لكن الخطر استثنائي أيضًا.
كل جهاز توصله بالإنترنت يمثل نقطة دخول محتملة. كل حساب تقوم بإنشائه هو عبارة عن بيانات اعتماد يمكن سرقتها. كل شبكة تنضم إليها دون التحقق منها هي محادثة يمكن التنصت عليها. مجرمو الإنترنت ليسوا قراصنة منعزلين غامضين كما تصورهم أفلام هوليوود — بل هم منظمون وممولون جيدًا ومنهجيون، يعملون على مستوى عالمي ويستهدفون الأفراد والشركات والمستشفيات والحكومات بنفس الحماس.

في ظل التطور المستمر في قطاع الرعاية الصحية وازدياد الحاجة إلى تنظيم الأعمال الطبية بشكل احترافي، أصبح من الضروري الاعتماد على أنظمة ذكية تساعد العيادات على إدارة أعمالها اليومية بكفاءة وسهولة. ومن هنا جاء نظام Sparkle Dental ليقدم حلاً متكاملاً لعيادات ومراكز طب الأسنان، حيث يجمع بين سهولة الاستخدام والتنظيم الدقيق للبيانات الطبية والإدارية.
يوفر النظام مجموعة واسعة من الأدوات التي تساعد في إدارة المرضى والمواعيد والعلاجات وسجلات الأشعة والمختبرات، بالإضافة إلى متابعة الدفعات والتقارير والإشعارات بشكل آلي. كما تم تصميمه ليوفر تجربة استخدام مرنة تناسب احتياجات الأطباء وموظفي الاستقبال والإدارة داخل العيادة.
يهدف النظام إلى تقليل الأعمال الورقية، تحسين سرعة الوصول إلى المعلومات، وتنظيم سير العمل اليومي بطريقة احترافية تساعد على رفع جودة الخدمة المقدمة للمرضى وتحسين كفاءة إدارة العيادة بشكل عام.

كيف تحمي جهازك من الملفات الخبيثة باستخدام خيارات المجلدات وبيئة Windows Sandbox
من أهم الأمور اللي بعملها لما أفرمت الكمبيوتر، هي الدخول من أي مجلد على الكمبيوتر، واختيار الثلاث نقاط وبعدها خيارات المجلد (Folder Options) ثم عرض (View). من هناك، بفعّل خيار إظهار الملفات المخفية (Show hidden files) وبلغي تفعيل خيار إخفاء ملحقات الملفات (Hide extensions for known file types).

"لحظة واحدة من عدم الانتباه قد تكلفك سمعتك، أموالك، أو حتى حريتك"
📱 المقدمة: حين يصبح البكسل كذبة
تخيل أن هاتفك يرن. إنه رقم صديقك المقرب. ترد، فتسمع صوته بالكامل: نبرته، تنفسه، حتى ضحكته المميزة. يطلب منك تحويل مبلغ مالي بشكل عاجل "لإنقاذ موقف لا يحتمل التأجيل". هل ستشك للحظة بأن هذا الصوت ليس حقيقياً؟
مع تطور تقنيات الذكاء الاصطناعي التوليدي، لم يعد التزييف العميق (Deepfakes) حكراً على أفلام هوليوود أو وكالات التجسس. أصبح سلاحاً في متناول أي هاكر مبتدئ، بل وأداة يومية يستخدمها المحتالون لخداع العقول قبل أن تدرك ما حدث.
لكن الخبر الجيد: عقلك البشري لا يزال يمتلك القدرة على كشف هذه الخدع... إذا عرف كيف يستخدم أدواته بشكل صحيح.

في عالمنا الرقمي المتسارع، أصبح تحميل الملفات من الإنترنت، سواء عبر البريد الإلكتروني أو تطبيقات المراسلة مثل واتساب، جزءاً لا يتجزأ من روتيننا اليومي. ولكن، هل سألت نفسك يوماً: ما مدى أمان هذه الملفات؟ وهل كل صورة أو مستند تقوم بتحميله هو حقاً كما يبدو؟
يعتمد المخترقون (الهاكرز) اليوم على أساليب تلاعب نفسي وتقني شديدة الدهاء للإيقاع بالضحايا، حيث يمكن لملف يبدو كصورة بريئة أن يكون في الواقع برنامجاً خبيثاً يمنح المخترق سيطرة كاملة على جهازك وحساباتك البنكية والشخصية. لحسن الحظ، حماية نفسك لا تتطلب دائماً برامج معقدة أو باهظة الثمن؛ بل تبدأ بخطوات بسيطة وذكية يمكنك تطبيقها فوراً على نظام التشغيل الخاص بك.

في ظل الانتشار الواسع لتطبيق واتساب واستخدامه من قبل المليارات حول العالم، ازدادت مؤخراً حالات إغلاق الحسابات وسرقتها، مما أثار قلقاً كبيراً لدى المستخدمين. في هذا المقال، نجيب عن أبرز الأسئلة التي تدور في أذهان المستخدمين، مستندين إلى خبرة خليل الشرتح، خبير أمن المعلومات ومواقع التواصل الاجتماعي.

ما هو أمن البيانات وكيف نضمن سلامة التطبيقات والحسابات التي نستخدمها؟
يشهد عالمنا الرقمي في الفترة الأخيرة عمليات اختراق متزايدة، خصوصاً تلك التي تستهدف تطبيقات مثل واتساب للوصول إلى المحادثات والصور الخاصة. من المهم أن يدرك مستخدم الإنترنت أن عملية الاختراق ليست "سحراً" يحدث فجأة، بل غالباً ما تكون ناتجة عن تقصير في الوعي أثناء استخدام التطبيقات والبرمجيات. لذلك، يجب على المستخدم التأكد دائماً من أن التطبيقات التي يستخدمها محدثة إلى آخر إصدار، سواء كان على نظام iOS عبر متجر آب ستور أو على نظام أندرويد عبر متجر جوجل بلاي. كما ينبغي تحديث نظام التشغيل نفسه بانتظام. بالإضافة إلى ذلك، من الضروري تفعيل إعدادات الأمان في كل تطبيق، وأهمها ميزة "تسجيل الدخول بخطوتين" (Two-Factor Authentication)، وإضافة بريد إلكتروني احتياطي بكلمة سر قوية، مع تفعيل التحقق بخطوتين عليه أيضاً. ومن التنبيهات المهمة أن شركة جوجل تقوم حالياً بحذف أي حساب جيميل لا يُستخدم لمدة سنتين، لذا يجب على المستخدم تفقد بريده الإلكتروني بين فترة وأخرى حتى لو لم يكن يستقبل رسائل بانتظام.
- دليلك لحماية حساباتك على السوشيال ميديا: تجربة عملية مع خليل شريتح
- كيفية حماية حسابك على وسائل التواصل الاجتماعي من الاختراق
- كيف يمكن تتبّع أي رقم واتساب باستخدام فرق الوقت؟
- لماذا لا تتم الموافقة على إعلانات فيسبوك؟ الأسباب والحلول الفعالة
- أسرار مذهلة لتشغيل إعلانات فيسبوك أدس بتكلفة أقل
- هل يجب البيع على الصفحة الشخصية أم على صفحة المعجبين؟
- برنامج إدارة عيادات الأسنان – Sparkle Dental
- استعادة قناة يوتيوب مسروقة - استعادة بريد جيميل المسروق
- فحص جودة البريد الإلكتروني: كيف تضمن وصول رسائلك لصندوق الوارد؟
- كيف تفحص كلمات المرور المخترقة والضعيفة على جوجل من متصفح كروم Google Password Checkup
- طريقة استعادة القائمة اليمين في وندوز ١١ الى الوضع القديم
- التنصُّت على أجهزة الهاتف المحمول: الاستِهداف، الحِماية، الخُصوصيَّة، والنَّصائِح
- استغلال التعليقات للتأثير على الرأي العام في مواقع التواصل الاجتماعي
- مشاهدة حساب برايفت في الانستا والتيك توك
- كيفية تعطيل معاينات الروابط على واتساب لأجهزة ايفون واندرويد