

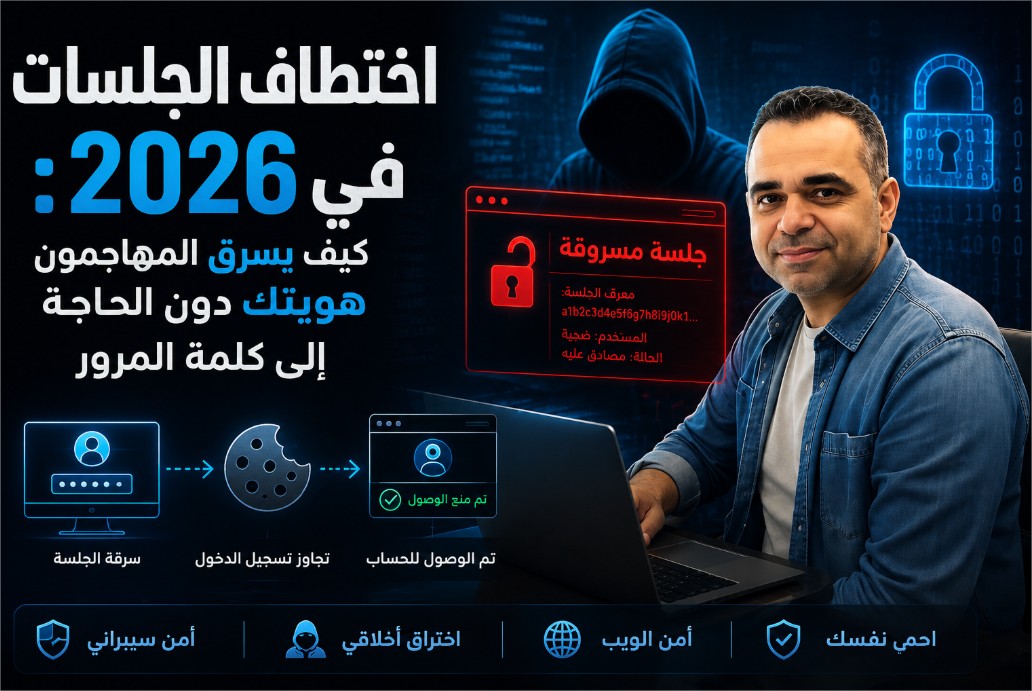
اختطاف الجلسات: كيف يسرق المهاجمون هويتك دون الحاجة إلى كلمة مرورك
كلمة المرور وحدها لم تعد كافية لحمايتك. إليك ما يستهدفه المهاجمون فعلاً — وكيف تتصدى لهم.
أنت تغيّر كلمة مرورك بانتظام. تُفعّل المصادقة الثنائية. تظن أن حساباتك في مأمن. لكن ماذا لو لم يحتج المهاجم إلى كلمة مرورك أصلاً؟ في عام 2026، أصبح اختطاف الجلسات من أكثر تقنيات المجرمين الإلكترونيين شيوعاً وفاعلية — ومع ذلك، لم يسمع بها معظم المستخدمين قط.
يشرح هذا المقال بالتفصيل آلية عمل اختطاف الجلسات، وما الذي يسعى المهاجمون إلى سرقته، وكيف يمكنك — بوصفك مستخدماً أو مطوراً — أن تحمي نفسك وتطبيقاتك منه بشكل فعّال.
📋 فهرس المحتويات
١. كيف تعمل جلسات الويب
في كل مرة تسجّل دخولك إلى موقع ويب — سواء كان فيسبوك أو بنكك الإلكتروني أو أي منصة تسوق — يقوم الخادم بإنشاء جلسة. هذه الجلسة هي في جوهرها اتفاقية مؤقتة بين متصفحك والخادم مفادها: "هذا الشخص أثبت هويته بالفعل. نثق به."
وللحفاظ على هذه الاتفاقية عبر طلبات الصفحات المتعددة، يُصدر الخادم معرّفاً فريداً يُسمى معرّف الجلسة أو رمز الجلسة. يُخزَّن هذا الرمز عادةً في ملف تعريف الارتباط (Cookie) ويُرسَل تلقائياً مع كل طلب تقوم به لاحقاً.
إليك ما يرسله متصفحك فعلياً خلف الكواليس:
تلك السلسلة الطويلة في حقل Cookie هي هويتك الرقمية على الويب. أي شخص يحصل عليها يستطيع انتحال شخصيتك — دون الحاجة إلى كلمة مرور.
٢. ما هو اختطاف الجلسات؟
اختطاف الجلسات (المعروف أيضاً بـ سرقة ملفات تعريف الارتباط أو سرقة الجلسة) هو عندما يحصل المهاجم على رمز جلسة صالح يخص مستخدماً آخر، ثم يستخدمه للوصول إلى حساب ذلك المستخدم أو بياناته.
الفارق الجوهري عن اختراق الحسابات التقليدي: لا يحتاج المهاجم إلى معرفة كلمة مرورك، ولا اختراق المصادقة الثنائية، ولا حتى معرفة بريدك الإلكتروني. يحتاج فقط إلى ذلك الرمز الواحد — وبه يحصل على وصول كامل وموثّق إلى جلستك.
٣. أساليب الهجوم الخمسة الرئيسية
فهم الطرق التي يسرق بها المهاجمون رموز الجلسات هو الخطوة الأولى للدفاع عنها.
🎭 البرمجة النصية عبر المواقع (XSS)
يُحقن كود JavaScript خبيث في صفحة ما فيقرأ ملفات تعريف الارتباط ويرسلها إلى خادم المهاجم. أحد أكثر المتجهات شيوعاً.
🕵️ الرجل في المنتصف (MitM)
على الشبكات غير المشفّرة كالواي فاي العامة، يعترض المهاجم حركة البيانات بين متصفحك والخادم، ويلتقط ملفات تعريف الارتباط أثناء نقلها.
📱 استخراج الكوكيز من الجوال
تستطيع أدوات متخصصة اعتراض حركة HTTPS من الهواتف الذكية عبر بروكسي، واستخراج رموز الجلسات النشطة من التطبيقات والمتصفحات.
🔧 تثبيت الجلسة
يفرض المهاجم معرّف جلسة معروفاً مسبقاً على الضحية قبل تسجيل الدخول. وحين تُجري الضحية المصادقة، يستخدم المهاجم المعرّف نفسه.
🦠 البرمجيات الخبيثة وسارقو المعلومات
تقرأ برمجيات infostealer قواعد بيانات الكوكيز في المتصفح بصمت، وتسرّب جميع الجلسات النشطة بما فيها الخدمات المصرفية والتواصل الاجتماعي.
سرقة الكوكيز عبر XSS: نظرة أعمق
أسلوب XSS خطير بشكل خاص لأنه يمكن تفعيله بمجرد زيارة صفحة ويب مخترقة. إليك مثالاً مبسطاً لكيفية حقن سكريبت سرقة رمز الجلسة:
حين يحمّل الضحية الصفحة التي تحتوي على هذا السكريبت، تُرسَل ملفات تعريف الارتباط الخاصة بجلسته بصمت تام إلى المهاجم — قبل أي إشارة مرئية للاختراق. لذا تُعدّ الحماية من XSS من أهم الدفاعات لأي مطور ويب.
هجوم الرجل في المنتصف على الواي فاي العامة
حين تتصل بشبكة غير مؤمّنة — في مقهى أو مطار أو فندق — يمكن لأي شخص على الشبكة ذاتها مراقبة حركة البيانات غير المشفّرة. يستخدم المهاجم أدوات لالتقاط استجابات HTTP واستخراج ترويسات Set-Cookie التي تُنشئ جلستك. لوحة الأمان في متصفحك ستنبّهك إذا افتقر الاتصال إلى TLS سليم — تحقق دائماً قبل تسجيل الدخول إلى أي شيء حساس.
٤. الأثر الواقعي: ما تكشفه قضايا خصوصية فيسبوك
سلّطت الانتهاكات الكبرى للخصوصية التي أفضت إلى تسويات فيسبوك التاريخية الضوءَ على أهمية أمان الجلسات. تسوية البيانات البيومترية البالغة 650 مليون دولار، وقضية كامبريدج أناليتيكا المنفصلة البالغة 725 مليون دولار، كلتاهما نبعتا من تعامل المنصة مع بيانات المستخدمين بطرق لم يوافق عليها المستخدمون قط.
ما يجعل هذه القضايا بالغة الأهمية لباحثي أمان الجلسات هو الآلية الكامنة: بيانات كان من المفترض أن تكون خاصة جرى الوصول إليها وتجميعها واستغلالها — وهذه هي النتيجة ذاتها التي يُحقق اختطاف الجلسات. المهاجم الذي يمتلك رمز جلسة صالحاً يستطيع الوصول إلى الرسائل الخاصة والصور وإعدادات الحساب وبيانات الدفع.
٥. كيف تحمي نفسك بوصفك مستخدماً
لست بحاجة إلى أن تكون باحثاً أمنياً لتقليل تعرّضك لاختطاف الجلسات بشكل ملموس. هذه العادات العملية تُحدث فارقاً حقيقياً:
- تحقق دائماً من وجود القفل (HTTPS) قبل تسجيل الدخول إلى أي موقع — خاصةً على الجوال.
- تجنب تسجيل الدخول إلى حسابات حساسة عبر الواي فاي العامة. استخدم VPN إن اضطررت إلى ذلك.
- سجّل الخروج من حساباتك عند الانتهاء، خاصةً على الأجهزة المشتركة أو العامة. تسجيل الخروج يُبطل رمز الجلسة على الخادم.
- حافظ على تحديث متصفحك ونظام التشغيل — كثير من التحديثات تعالج ثغرات في التعامل مع الكوكيز.
- احذر إضافات المتصفح. الإضافات الخبيثة تملك وصولاً كاملاً إلى كوكيز كل موقع تزوره.
- راقب الجلسات النشطة في إعدادات حسابك. أنهِ أي جلسة لا تتعرف عليها فوراً.
- فعّل المصادقة الثنائية — رغم أنها لا توقف اختطاف الجلسات مباشرةً، إلا أنها تمنع الاختراق الأولي.
٦. قائمة تدقيق أمان المطورين: تعزيز جلساتك
إذا كنت تبني تطبيقات ويب أو تصونها، فهذه هي الضوابط التقنية غير القابلة للتفاوض.
ضبط خصائص أمان الكوكيز
هذان الخياران وحدهما يقضيان على أكثر متجهات سرقة الجلسات شيوعاً:
إعادة توليد معرّفات الجلسة بعد تسجيل الدخول
يُبطل هذا هجمات تثبيت الجلسة من خلال ضمان عدم إعادة استخدام معرّف الجلسة قبل المصادقة:
تطبيق رموز CSRF على الطلبات التي تغيّر الحالة
حتى لو اختُطفت الجلسة، تُضيف رموز CSRF طبقة دفاعية ثانية تمنع المهاجمين من إرسال النماذج أو تنفيذ الإجراءات. اقرأ دليل التطبيق الكامل في مقال حماية نقاط نهاية PHP AJAX من هجمات CSRF وDoS.
- استخدم فترات انتهاء صلاحية قصيرة للجلسة — 30 دقيقة من الخمول معيار معقول للتطبيقات الحساسة.
- خزّن الجلسات من جانب الخادم (قاعدة بيانات أو Redis)، لا في localStorage.
- فرض HTTPS على مستوى الموقع بالكامل مع ترويسات HSTS لمنع هجمات التخفيض.
- عقّم جميع مدخلات المستخدم للوقاية من XSS — الآلية الرئيسية لتسليم سكريبتات سرقة الكوكيز.
- سجّل التحذيرات عند وجود جلسات متزامنة من عناوين IP متباعدة جغرافياً.
- أتِح للمستخدمين صفحة الجلسات النشطة وزراً لـ "تسجيل الخروج من جميع الأجهزة".
خاتمة
اختطاف الجلسات ليس تهديداً نظرياً من بين صفحات الكتب — إنه يحدث كل يوم، على منصات بكل أحجامها، لمستخدمين مقتنعين بأن كلمات مرورهم ورموز المصادقة الثنائية تحميهم. رمز الجلسة هو المفتاح الحقيقي لهويتك الرقمية، والمهاجمون يعلمون ذلك جيداً حتى لو كان معظم المستخدمين يجهلونه.
البشرى السارة: سواء كنت مستخدماً أو مطوراً، وسائل الدفاع معروفة جيداً وعملية التطبيق. الكوكيز بخاصية HTTPOnly، وHTTPS في كل مكان، ومراجعة الجلسات بانتظام، وتعقيم المدخلات — هذه الأسس تقضي على الغالبية العظمى من متجهات الهجوم الواقعية.
الأمن ليس منتجاً تشتريه — بل هو عادة تمارسها وانضباط تبنيه في كل ما تصنع.
📝 العناوين المقترحة · الوصف · الكلمات المفتاحية
استكشف المزيد من أبحاث الأمن
تعمّق في إفصاحات CVE وأبحاث الثغرات وأدلة التوعية الأمنية من خليل شريعة.
عرض CVE والإفصاحات ←وجدت هذه المقالة مثيرة للاهتمام؟ شاركها مع اصدقائك .. لا تنسى متابعتي على منصات التواصل الاجتماعي.. https://shreateh.net/links